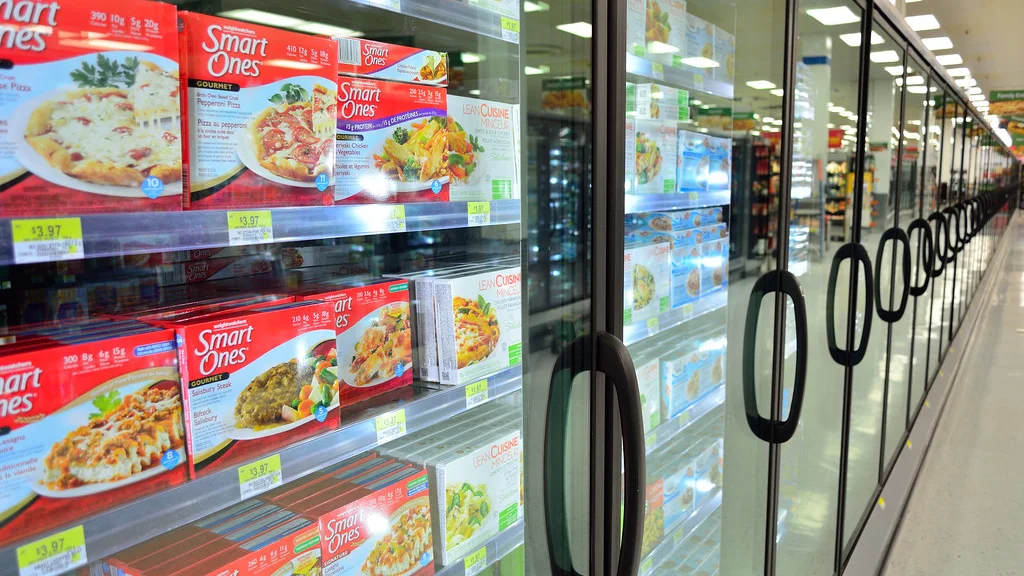
Avrupa’da süpermarketlerin internete bağlı buzdolabı ve dondurucuları ikinci kez siber saldırı şüphesiyle gündemde. Gece saatlerinde onlarca mağazada soğutucuların sıcaklık ayarları uzaktan değiştirildi ve çok sayıda gıda ürünü kullanılamaz hâle geldi.
Belçika, Lüksemburg ve İsveç’teki zincirler olayları doğruladı. Etkilenen ülkelerin listesi ise netleşmiş değil: bazı kaynaklara göre Estonya, bazılarına göre İrlanda da etkilenenler arasında. Saldırının tam ölçeği henüz belli değil.
Hangi Süpermarketler Etkilendi?
Ahold Delhaize, Belçika ve Lüksemburg’daki onlarca süpermarketinde buzdolabı ve dondurucuların sıcaklığını değiştiren bir “BT olayı” yaşandığını açıkladı. Belçika’da Spar mağazalarını işleten Colruyt da beş Spar şubesinin soğutma sistemlerinin saldırıya uğradığını doğruladı.
Delhaize’nin soğutma sistemlerini işleten Belçikalı Sabcobel, cihazların ayarlarının “defrost” yani buz çözme moduna alındığını söyledi. Isınan dolaplardaki taze ve donuk ürünlerin önemli bir kısmı çöpe gitti, mağazalar ağır gıda kaybı yaşadı.
İsveç’te bir ICA Kvantum şubesi, Facebook sayfasından buzdolabı ve dondurucuların gece hacklendiğini, sıcaklığın uzaktan 50 °C’ye çıkarıldığını duyurdu. Coop İsveç sözcüsü de yetkisiz kişilerin şirketin küçük bir kısım şubesinde soğutma sistemlerine erişip müdahale ettiğini doğruladı.
Saldırıların arkasında kimin olduğu henüz açıklanmadı. Avrupa’da gündelik hayatı etkileyen siber saldırılar yeni de değil; geçen yıl havalimanlarının sistemleri de hedef alınmıştı.
Fransa’daki İlk Dalgada Danfoss Cihazları İşaret Edildi
Son olaylar, geçen ay Fransa’da yüzlerce süpermarketi etkileyen ilk dalganın ardından geldi. O saldırıda da soğutucuların sıcaklıkları kasıtlı olarak yükseltilmiş, mağazalar büyük miktarda ürünü atmak zorunda kalmıştı.
Güvenlik araştırmacıları Fransa’daki ilk dalga için Danimarkalı Danfoss’un internete bağlı soğutma kontrol cihazlarını işaret etti. Güvenlik şirketi Claroty, bu cihazların uzaktan ele geçirilme riskine karşı Ağustos’ta yayımladığı araştırmada uyarmıştı.
Claroty, bulduğu açıkların Danfoss tarafından yeni bir yazılım sürümüyle giderildiğini belirtiyor. İkinci dalgada aynı cihazların hedef alınıp alınmadığı ise kesinleşmedi.
İnternete Bağlı Cihazlarda Nelere Dikkat Edilmeli?
Süpermarket dolaplarının çoğu uzaktan bakım ve arıza uyarıları için internete bağlı. Benzer risk evlerdeki akıllı buzdolabı, termostat, kamera ve robot süpürge gibi cihazlar için de geçerli. Türkiye’de akıllı ev cihazı kullananlar için de temel önlemler aynı.
Birleşik Krallık Ulusal Siber Güvenlik Merkezi (NCSC), akıllı cihazlar rehberinde güncellemesi yapılmayan cihazların daha kolay hacklenebileceğini vurguluyor. Bu nedenle otomatik güncelleme açık tutulmalı, üreticinin artık desteklemediği cihazlardan mümkünse kaçınılmalı.
Rehbere göre tahmin edilmesi kolay bir şifre, saldırganın cihaza girip ev ağına ulaşmasına yol açabiliyor. Cihazla gelen varsayılan şifre kurulumda değiştirilmeli, her cihaz için güçlü ve farklı bir şifre seçilmeli. Satın almadan önce cihazın kaç yıl güncelleme alacağına bakmak da işe yarıyor.
Siz evinizdeki akıllı cihazların yazılım güncellemelerini düzenli olarak kontrol ediyor musunuz?