
Kuantum sonrası şifreleme için 2035 takvimi
Kuantum sonrası şifreleme için 2028, 2031 ve 2035 hedefleri öneriliyor. Saldırganlar şifreli veriyi şimdiden biriktiriyor.
- Kuantum bilgisayarlar RSA gibi yaygın şifreleme yöntemlerini kırabilir; genel amaçlı makinelerin beş ila on yıl uzakta olabileceği belirtiliyor.
- Devletler ve siber suçlular şifreli veriyi şimdiden biriktiriyor, sonradan çözmeyi planlıyor.
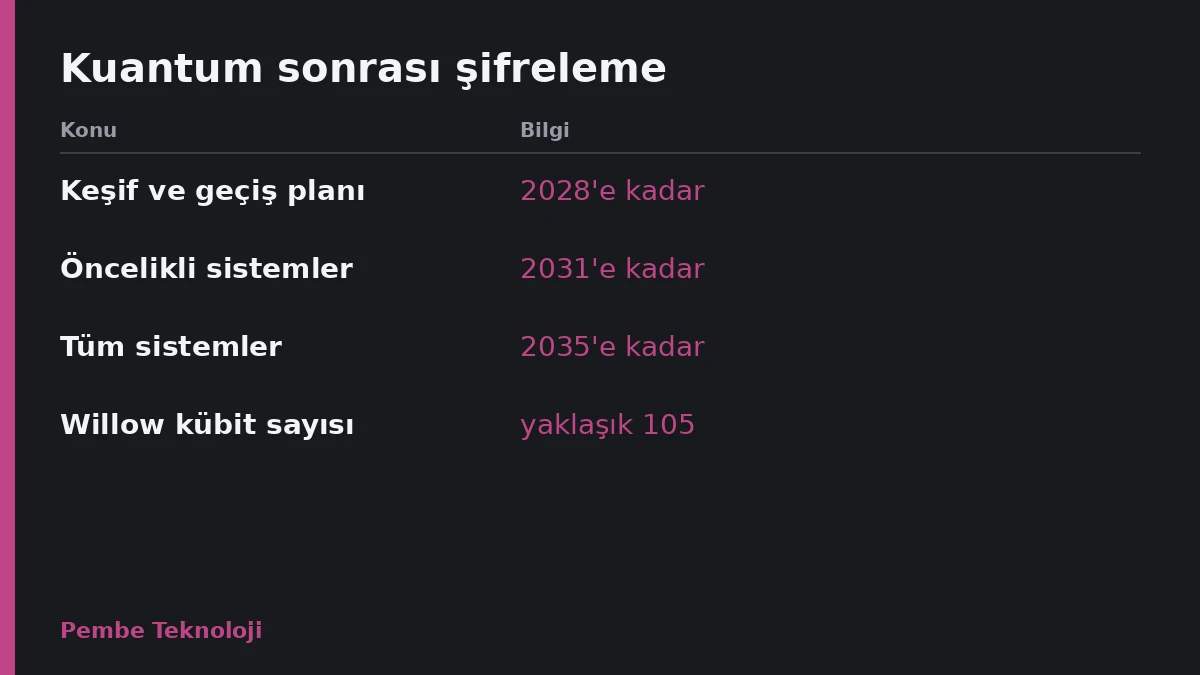
- Yazı, kurumların 2028'e kadar plan yapmasını, 2031'de öncelikli sistemleri, 2035'te her şeyi taşımasını öneriyor.
Kuantum sonrası şifreleme, kuantum bilgisayarlar yaygınlaşmadan önce kurumların başlaması gereken bir hazırlık olarak anlatılıyor. Google'ın 2024'te geliştirdiği Willow çipi, en hızlı süper bilgisayarların 10 septilyon yılda bitireceği bir işi beş dakikada tamamlayabiliyor. Ama bu, pratik bir uygulaması olmayan bir kıyaslama testiydi; asıl risk şifreli verilerin bugünden toplanması.
Konu, TechRadar Pro'da yayımlanan bir görüş yazısında ele alındı. Güvenlik uzmanları, şifrelerin kırılabileceği o ana 'Q-Day' diyor. Yeni tahminlere göre bazı kriptografik sistemler, başta sanılandan çok daha erken kuantum destekli saldırılara açık kalabilir.
Genel amaçlı kuantum makinelerinin hala beş ila on yıl uzakta olabileceği belirtiliyor. Buna karşın devletler ve siber suçlular şimdiden veri biriktiriyor, çözme işini ileriye bırakıyor.
ABD Savaş Bakanlığı'nın da son haftalarda, kuantum sonrası kriptografiye geçişin parçası olarak geçici ve yalnızca yazılıma dayalı çözümler aradığı bildirildi. Yazıya göre tehdit pek çok şirket yöneticisinin listesinde değil. Listesinde olsa bile öncelikli sayılmıyor.
RSA şifrelemesi neden risk altında
RSA şifrelemesi, internet güvenliğinin temellerinden biri. Mantığı basit: iki büyük asal sayıyı çarpmak kolay, ama sonucu görüp bu sayıları bulmak zor. Diğer yaygın algoritmalar ise 'ayrık logaritma' problemine dayanıyor.
Klasik bilgisayarların büyük bir sayıyı asal çarpanlarına ayırması binlerce yıl sürebilir. Kuantum algoritmasının bunu saatler ya da günler içinde çözme potansiyeli var. Willow'un yaklaşık 105 kübiti, yani kuantum hesaplamanın temel birimi var. RSA-2048'i kırmak için çok daha büyük bir makine gerekiyor.
Bu tür algoritmalara dayanan her şey kolayca ele geçirilebilir hale gelebilir. Yazıda örnek olarak diplomatik yazışmalar, NHS sağlık kayıtları, finans sistemini taşıyan bankacılık altyapısı, fikri mülkiyet ve devlet sırları sayılıyor.
Üstelik iş şifreyi çözmekle bitmiyor. RSA, bilgisayarların kimliğini kanıtlamak için kullandığı dijital sertifikaları imzalamakta da kullanılıyor. RSA kırılırsa saldırgan sahte sertifika üretebilir ve çevrimiçi güven sarsılır.
Saldırganlar kuantuma nasıl ulaşacak
Yazıdaki yanıt ekonomi. Benzeri yapay zekada yaşandı. Önce belirli bir grup, özel GPU'lar yani grafik işlem birimleri üzerinde çalışıyordu ve bunlar ölçeklenebilir değildi. Bugün şirketler bir AWS bulut hizmetiyle neredeyse anında GPU kurabiliyor.
Kuantum donanımı da bulut hizmetleriyle saat başına satılıyor. Makineler olgunlaştıkça aynı modelin, ödeme yapabilen herkesi güçlü makinelere ulaştırması bekleniyor. Yazıya göre suçlular da bu yolla erişim kazanacak.
Çalışan bir kuantum bilgisayar olmasa da tehlike bugün başlıyor. Gelişmiş devlet destekli gruplar ve üst düzey yükleniciler iletişimi dinliyor, şifreli veri tabanlarını çalıyor ve henüz çözemedikleri dijital varlıkları depoluyor. Bunun adı 'şimdi topla, sonra çöz' stratejisi. Bugün çalınan veri, kuantum bilgisayarlar ellerine geçtiğinde de hassas ve değerli olacak.
Kuantum sonrası şifreleme için takvim
Yazıya göre şirket yöneticileri ve bilgi güvenliği sorumluları (CISO) fidye yazılımı, veri ihlali ve mevzuata uyum gibi acil konulara odaklanıyor. Kuantum sonrası şifreleme ise çok yıllı, karmaşık bir iş. Tüm teknoloji yığınında planlama, test ve entegrasyon gerektiriyor.
PQC, yani post-kuantum kriptografi, klasik ve kuantum bilgisayar saldırılarına karşı tasarlanmış şifreleme yöntemlerini anlatıyor. Ulusal Siber Güvenlik Merkezi (NCSC) geçen yıl yayımladığı rehberde, enerji ve ulaşım sağlayıcıları dahil büyük şirketlere PQC önlemlerini devreye almalarını önerdi. NCSC bunların 'önümüzdeki yıllarda savunmanın kilit bir parçası' olacağını belirtiyor.
Geçiş yanlış yapılırsa istenmeyen yan etki olarak yeni açıklar doğabilir. Yazı, OWASP'ın 2021'de 'kriptografik hatalar'ı en büyük ikinci güvenlik sorunu olarak belirlediğini de hatırlatıyor. Sektörler arası ortaklıklar da hazırlığı hızlandırabilir. İyi uygulamaların, tehdit istihbaratının ve teknik çözümlerin paylaşılması öneriliyor.
İlk adım, hangi işlemlerin kuantuma açık şifrelemeye dayandığını belirlemek. Kuantum sonrası şifreleme geçişi için yazının önerdiği takvim şöyle: her kurum 2028'e kadar bu keşfi tamamlayıp bir geçiş planı hazırlamalı. Öncelikli sistemler 2031'e, geri kalan her şey 2035'e kadar taşınmalı. Plan sabit kalmamalı, sürekli güncellenmeli.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.