Ethereum geliştiricileri için popüler bir geliştirme ortamı olan Hardhat’i taklit eden 20 kötü amaçlı npm paketi, özel anahtarları ve diğer hassas bilgileri hedef alıyor. Araştırmalara göre, bu kötü...
Siber suçlular, dolandırıcılık yöntemlerini yenileyerek ve yapay zeka (AI) teknolojilerini entegre ederek daha sofistike saldırılar düzenliyor. Gen Threat Report, bu yıl siber saldırıların daha karmaşık hale geldiğini ve...
Microsoft, özellikle hükümet, savunma, telekomünikasyon ve enerji sektörlerinde faaliyet gösteren kuruluşlara yönelik bir kimlik avı saldırı kampanyasının sürdüğünü duyurdu. Microsoft Threat Intelligence Center’a göre, bu saldırılar “Storm-2372” adı...
MikroTik cihazlarını hedef alan yeni bir botnet, yanlış yapılandırılmış SPF (Sender Policy Framework) DNS kayıtlarını kullanarak kötü amaçlı yazılım yayma faaliyetlerini sürdürüyor. Yaklaşık 13.000 MikroTik cihazından oluşan bu...
Fidye yazılım saldırıları, modern işletmelerin en büyük tehditlerinden biri olmaya devam ediyor. 2024 yılına ait IBM destekli Ponemon Enstitüsü raporuna göre, bu tür saldırıların ortalama maliyeti 4,88 milyon...
Kuzey Kore hükümetiyle bağlantılı profesyonel bir hacker ekibi Kimsuky, Alman füze ve mühimmat üreticisi Diehl Defence’e yönelik başarılı bir siber saldırı düzenledi. Bu saldırıda, sahte iş teklifleri ve...
Rusya’da güvenlik güçleri, dünyanın en tanınmış siber suçlularından biri olarak bilinen Mikhail Pavlovich Matveev’i (takma adları Wazawaka, Uhodiransomwar, m1x ve Boriselcin) tutukladı ve suçlama listesi oldukça kabarık. Matveev,...
İnternet bağlantılı arabalar, günlük hayatımızı kolaylaştırmak için gelişmiş teknolojiler sunarken, aynı zamanda gizliliğimizin sınırlarını zorlayan birer veri toplama makinesine dönüşebilir. Günümüzde, araçların topladığı veriler sigorta şirketlerinden reklamcılara kadar...
Son yıllarda Çinli hackerlar, basit ticari casusluktan karmaşık askeri stratejilere doğru evrilerek ABD’nin altyapısını hedef alan geniş çaplı siber saldırılar gerçekleştirdi. Özellikle “Volt Typhoon” ve “Salt Typhoon” isimli...
Scottsdale, Arizona’da kendisini Uber şoförü gibi tanıtan bir kişi, yolcularının kripto para cüzdanlarını ele geçirerek 223 bin dolar çaldığı iddiasıyla tutuklandı. Dolandırıcılık yöntemi, “son derece sofistike bir elektronik...
Son dönemde popüler oyunların mobil versiyonlarını bekleyen oyuncular, App Store’daki dolandırıcıların yeni hedefi haline geldi. Özellikle Baldur’s Gate 3 gibi büyük oyunların hayranları, sahte uygulamalar üzerinden kandırılarak hem...
Sahte WhatsApp uyarısı, dünya genelinde milyonlarca kullanıcıyı ilgilendiren önemli bir güvenlik gelişmesi olarak gündeme geldi. Meta, resmi olmayan uygulama sürümlerini kullanan bazı cihazlara casus yazılım bulaştığını belirleyerek kullanıcıları...
Siber güvenlik araştırmacıları, Fortinet’in FortiClient yazılımında yer alan sıfır gün güvenlik açığını kullanan DEEPDATA adlı yeni bir zararlıyı ortaya çıkardı. BrazenBamboo adıyla bilinen tehdit aktörünün geliştirdiği bu zararlı...
Popüler açık kaynak oyun geliştirme platformu Godot, siber saldırganların yeni hedefi haline geldi. Güvenlik araştırmacıları, Godot’un GDScript programlama dili kullanılarak geliştirilen kötü amaçlı yazılım yükleyicilerinin, kullanıcıların cihazlarına sızarak...
API geliştirme platformu Postman kullanıcıları arasında yaşanan yaygın yapılandırma hataları, on binlerce çalışma alanında hassas bilgilerin açığa çıkmasına neden oluyor. CloudSEK tarafından yapılan araştırmaya göre, bu yanlış yapılandırmalar...
Ünlü kriptografi ve güvenlik uzmanı Bruce Schneier, on yıl önce yayımlanan Data and Goliath kitabında mahremiyetin giderek yok olacağını öngörmüştü. Günümüzde, hem hükümetler hem de teknoloji devleri, kişisel...
Amerika Birleşik Devletleri Federal Ticaret Komisyonu (FTC), web hosting devi GoDaddy’ye yönelik ciddi güvenlik önlemleri alma talimatı verdi. FTC, 2018’den bu yana süregelen güvenlik açıkları nedeniyle GoDaddy’yi, güvenlik...
Fransız teknoloji ve siber güvenlik şirketi Atos SE, bir fidye yazılımı grubu olan Space Bears’ın bir Atos veri tabanını ele geçirdiğini iddia etmesi üzerine resmi bir açıklama yaptı....
Teknoloji devi Google 2025 siber güvenlik tahminlerine göre, önümüzdeki yıl işletmeleri tehdit edecek en büyük risklerin başında yapay zeka destekli siber saldırılar olacak. Yapay zeka (AI), devlet destekli...
Son dönemde yaşanan telekomünikasyon saldırılarının ardından, ABD Siber Güvenlik ve Altyapı Güvenlik Ajansı (CISA), üst düzey hükümet ve siyasi yetkililere Signal gibi uçtan uca şifreleme sunan güvenli mesajlaşma...
Eski NSA Siber Güvenlik Koordinatörü Rob Joyce, profesyonel yaşamında karmaşık ağları ve güvenlik sistemlerini kırmasıyla tanınan bir isimdi. Ancak bu yeteneklerini yalnızca iş hayatında değil, aynı zamanda tatil...
Cl0p ransomware grubu, Cleo dosya transfer yazılımındaki güvenlik açıklarını istismar ederek düzenlediği saldırıda hedef aldığı 60’tan fazla kurumu ifşa etmeye hazırlanıyor. Grup, bu kurumların verilerinin çalındığını doğrulayan kanıtlar...
Barcelona, son yıllarda sadece güneşi ve kültürel cazibesiyle değil, aynı zamanda giderek büyüyen casus yazılım şirketleriyle de dikkat çekiyor. Özellikle Palm Beach Networks ve Paradigm Shift gibi şirketler,...
Almanya’nın Federal Bilgi Güvenliği Ofisi (BSI), ülke genelinde 30 bin internet bağlantılı cihazda tespit edilen Badbox adlı zararlı yazılım operasyonunu durdurduğunu duyurdu. Eski Android sürümleriyle gelen dijital fotoğraf...
Google, mobil uygulamasındaki kullanıcı deneyimini geliştirmek amacıyla hazırladığı güncellemeyle Google arama çubuğu yenilendi haberini resmi olarak doğruluyor. Şirket, ana arama ekranına eklediği yeni "artı...
Motorola, katlanabilir amiral gemisi modeli için merakla beklenen Motorola Razr Ultra Android 17 güncellemesini resmi olarak kullanıcılara sunuyor. Şirket, A171WLH.38-19-5 sürüm numarasıyla gelen yaklaşık...
Yashica, cebinde taşıyabileceği kompakt bir cihaz arayan kullanıcılar için hazırladığı Yashica Crew özellikleri ve resmi satış fiyatını duyuruyor. Şirket, retro tasarım anlayışını modern bağlantı...
IKEA, akıllı ev aksesuarları ailesini genişleterek yeni IKEA Stengrönska çalar saat modelini Japonya ve Çin pazarlarında kullanıcıların beğenisine sunuyor. Şirket, çok işlevli yeni ürününde...
Ses ve görüntü teknolojileri üreticisi Krovatar, taşınabilir medya pazarında dikkat çeken Krovatar KB-100X Blu-ray oynatıcı serisini ekim ayında kullanıcılarla buluşturmaya hazırlanıyor. Şirket, temel model...
Casio, gençlere ve koleksiyonerlere yönelik modellerine bir yenisini ekleyerek Casio Baby-G BGD-10KPM-7 özellikleri ve resmi satış fiyatını duyuruyor.
Şirket, popüler oyuncak üreticisi Pop Mart ile...
Çinli teknoloji devleri, Huawei tarafından başlatılan geniş ekranlı telefon trendi adımlarını takip ederek yeni form faktörlü akıllı telefon modelleri geliştirmeye başlıyor.
Sektör kaynaklarından sızan bilgilere...
Oppo, merakla beklenen yeni arayüz yazılımı için lansman takvimini paylaşarak ColorOS 17 çıkış tarihi ve küresel duyuru detaylarını resmiyete kavuşturuyor.
Şirket, Android 17 tabanlı yeni...
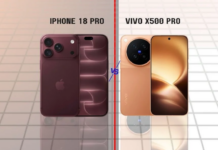
Akıllı telefon pazarının iki iddialı oyuncusu karşı karşıya gelerek Vivo X500 Pro özellikleri ve iPhone 18 Pro yetenekleriyle kompakt amiral gemisi rekabetini üst seviyeye...
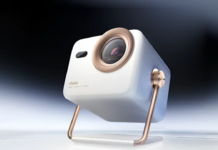
Hisense, akıllı projeksiyon pazarında dengeleri değiştirecek yeni taşınabilir modelini duyurarak Hisense Vidda Big Eye M2 Pro özellikleri ve satış fiyatını resmi olarak açıklıyor. Şirket,...