
Visa siber saldırı iddiasını kısmen doğruladı
Visa siber saldırı iddiasında üçüncü taraf sağlayıcıdaki olayı doğruladı. n0n, Visa ve JPMorgan'dan fidye istiyor; ikisi de iddiaları yanıtladı.
- n0n adlı fidye yazılımı grubu, Visa ve JPMorgan Chase'i sızıntı sitesine ekleyip 48 saat süre verdi.
- Visa, üçüncü taraf bir sağlayıcıda olay yaşandığını söyledi ama kendi sistemlerinin etkilenmediğini belirtti.
- JPMorgan aksaklığın siber saldırı değil, yazılım hatası olduğunu açıkladı.
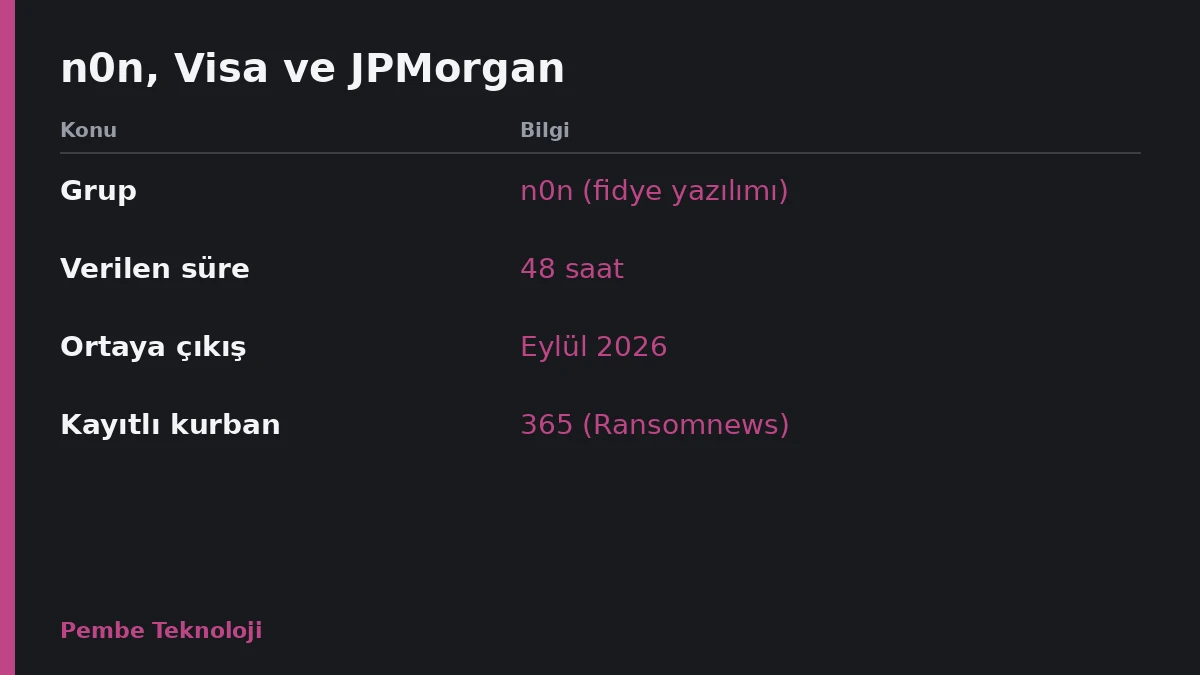
Visa siber saldırı iddiasıyla karşı karşıya. n0n adlı fidye yazılımı grubu, Visa ve JPMorgan Chase'i veri sızıntısı sitesine ekledi ve iki şirkete ödeme için yalnızca 48 saat verdi. Ancak Visa yalnızca üçüncü taraf bir sağlayıcıdaki olayı kabul etti, JPMorgan ise saldırı iddiasını tümden reddetti.
TechRadar'ın haberine göre n0n, Visa siber saldırı iddiasını destekleyen bir veri örneği paylaşmadı. Çalındığı öne sürülen dosyaların niteliğini ve sistemlere nasıl girildiğini de anlatmadı. Gerçekten veri çalıp çalmadığı henüz belli değil. Süre fidye yazılımı standartlarına göre bile kısa, dolayısıyla iddianın dayanağı yakında anlaşılacak.
Visa siber saldırı iddiasına yanıtı
Visa, iddiaların farkında olduğunu ve inceleme yürüttüğünü açıkladı. Cybernews'e konuşan şirket sözcüsü, olayın üçüncü taraf bir hizmet sağlayıcıyla ilgili olduğunu söyledi. Sözcü şöyle dedi: “Visa'nın sistemleri olaya karışmadı ve etkilenmedi. Kart numarası gibi ödeme verilerinin etkilendiğine dair bir işaret yok.”
Şirket, hangi sağlayıcının hedef alındığını ve saldırının nasıl yapıldığını açıklamadı. Kaynak haberde, ödeme verileri güvende olsa bile diğer bilgilerin ikinci aşama saldırılarda kullanılabileceği de belirtiliyor.
JPMorgan: yazılım hatası var
JPMorgan Chase, yaşadığı sorunun siber saldırı olmadığını söyledi. Reuters'a konuşan banka sözcüsü, şirket içindeki donanım sistemlerinde yazılım hatasından kaynaklanan geçici bir sorun olduğunu anlattı. Siber saldırıya işaret eden bir kanıt yok. Bazı müşterilere hizmet vermek normalden uzun sürüyor.
Banka, müşteri hesaplarına ve paralara erişimin sürdüğünü belirtti. Sorunu çözmek için çalıştıklarını da ekledi. Sözcüye göre bu sistemsel bir sorun değil. Diğer bankalar, yalnızca JPMorgan'la bir işlemin tarafı oldukları ölçüde yavaşlık yaşamış olabilir.
n0n grubu eylülde ortaya çıktı
n0n, eylül 2026'da ortaya çıkan yeni bir tehdit grubu. Fidye yazılımı ve veri toplama saldırılarına odaklanıyor. Önce veri çalıyor, ardından sistemleri şifreliyor; yani klasik çifte şantaj modelini uyguluyor. Her saldırıyı Tor tabanlı sızıntı sitesinde duyuruyor.
Tehdit istihbaratı şirketi SOCRadar'a göre grup, kurumlara ele geçirilmiş kimlik bilgileriyle giriyor. Açıkta kalmış bulut erişim anahtarlarını ve savunmasız uzaktan erişim altyapılarını da kullanıyor. Araştırmacılar, saldırı araçlarının geliştirilmesinde yapay zeka kodlama ajanlarının kullanıldığına dair kanıt bulduklarını söylüyor.
ZeroFox ise n0n'ı maddi kazanç peşinde, fırsatçı ve teknik becerisi düşük ile orta arasında bir tehdit unsuru olarak değerlendiriyor. Grubun kaç kişiden oluştuğu, nereden çalıştığı ve kimin yönettiği bilinmiyor.
Fidye yazılımı analiz platformu Ransomnews, üç aydan kısa sürede 365 kurban kaydetti. Listede CarNow, Patagonia ve Wise Advisory Group gibi bilinen adlar var. Grubun ilaç sektörüne yöneldiği de görülüyor; Ransomnews bu sektörden onlarca kurban izliyor.
n0n, verilen 48 saat içinde ödeme gelmezse çaldığını söylediği her şeyi karanlık ağda yayımlamakla tehdit ediyor.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.